למה הדפדפן אומר שהאתר שלי "לא מאובטח"? חמש סיבות, וחמישה תיקונים
התשובה הקצרה: הדפדפן כותב "לא מאובטח" כשהחיבור לאתר לא מוצפן, כלומר הדף נטען ב-HTTP במקום ב-HTTPS, או כשתעודת האבטחה שאמורה להצפין אותו שבורה: חסרה, פגת תוקף, רשומה על שם אחר, או שהדף עצמו מוצפן אבל חלק מהתוכן בו לא. זה לא אומר שנפרצתם. חמשת המקרים האלה מתקנים בלוח הבקרה של האחסון, כמעט תמיד בחינם, ולרוב בפחות משעה. ומאוקטובר 2026 זה גם דחוף יותר: גרסה 154 של כרום, שמתגלגלת ללקוחות שלכם החודש, כבר לא מסתפקת בכיתוב אפור אלא שואלת את הגולש אם הוא בטוח שהוא רוצה להיכנס.
הסיפור מתחיל בדרך כלל בוואטסאפ. לקוח שולח צילום מסך של האתר שלכם עם משולש אפור ליד הכתובת, ושואל אם זה בסדר להשאיר פרטים. מעכשיו תדעו לענות לו בדיוק: מה שבור, למה, ומה לעשות.
מה "לא מאובטח" אומר, ומה הוא לא אומר
אתר "מאובטח" בעיני הדפדפן הוא אתר שעומד בשני תנאים: החיבור אליו מוצפן (זה ה-S ב-HTTPS), ותעודת אבטחה תקפה מאשרת שהשרת שעונה הוא באמת של הדומיין שהקלדתם. כשאחד מהשניים נופל, הדפדפן מסמן. זה הכל. הוא לא בדק אם האתר נפרץ, אם יש בו וירוסים או אם בעל העסק אמין. אתר נקי לגמרי יכול להיות "לא מאובטח", ואתר שנפרץ יכול להציג מנעול מושלם.
כדאי להבחין בין שני מצבים שנראים שונים לגמרי:
- כיתוב אפור "לא מאובטח" ליד הכתובת. הדף נטען, פשוט בלי הצפנה. כרום מסמן כך כל דף HTTP מאז גרסה 68 ביולי 2018.
- מסך אדום על כל העמוד: "החיבור שלך אינו פרטי". הדפדפן ניסה להצפין, ומשהו בתעודה לא הסתדר. כאן הגולש צריך ללחוץ "מתקדם" ולהמשיך על אחריותו, ורוב הגולשים לא עושים את זה.
אגב הסמלים: כרום כבר לא מציג מנעול לאתר תקין אלא סמל הגדרות קטן, ורק ספארי ופיירפוקס נשארו עם המנעול. בספארי באייפון, שממנו מגיע רוב צילומי המסך בוואטסאפ, אין משולש: כתוב פשוט "לא מאובטח" בשורת הכתובת, ושגיאת תעודה מציגה עמוד "החיבור אינו פרטי" דומה לזה של כרום.
ובאוקטובר 2026 נוסף מצב שלישי. גוגל הודיעה שמגרסה 154, שיוצאת החודש ומתגלגלת למשתמשים בשבועות הקרובים, כרום מפעיל כברירת מחדל את "השתמש תמיד בחיבורים מאובטחים" לאתרים ציבוריים: לפני הכניסה הראשונה לאתר שאין בו HTTPS, הגולש מקבל חלון שמבקש ממנו לאשר שהוא רוצה להמשיך. אצלי היא כבר מותקנת. אתר HTTP ב-2026 הוא לא "קצת פחות אמין", הוא אתר שהדפדפן מציב מולו שער.
ולשאלה של הלקוח מהוואטסאפ, "בסדר להשאיר פרטים?": בטופס בעמוד שמסומן "לא מאובטח", לא. הפרטים נשלחים גלויים. טלפון או וואטסאפ בינתיים, והטופס אחרי התיקון.
בדיקה של דקה: מה בדיוק שבור
לפני שמתקנים, מאתרים. ארבעה צעדים:
- לחצו על הסמל שליד הכתובת. כרום פותח חלון קטן שמסביר בדיוק: "החיבור לא מוצפן", "התעודה פגה", "התעודה אינה תקפה לשם זה" או "העמוד כולל תוכן לא מאובטח". רוב העבודה נגמרת כאן.
- הקלידו את הכתובת ידנית עם https:// בהתחלה. אם ככה זה פתאום מאובטח, יש לכם תעודה, פשוט אף אחד לא מפנה אליה את הגולשים.
- נסו עם www ובלי www. אם רק אחת משתי הגרסאות מאובטחת, התעודה רשומה על שם אחד בלבד.
- פתחו עמוד פנימי, לא רק את עמוד הבית. אם רק עמוד מסוים "לא מאובטח", יש בו תוכן מעורב, בדרך כלל תמונה או סרטון שהודבקו עם כתובת http.
למי שרוצה חוות דעת חיצונית: בדיקת ה-SSL של Qualys מציגה את כל מה שהדפדפן יודע על התעודה, כולל תאריך התפוגה ועל איזה שמות היא רשומה. שימו לב במיוחד לשורה "Chain issues": אם כתוב שם Incomplete, חסרה תעודת ביניים בהתקנה, וזה מסביר למה האתר תקין בכרום במחשב ואדום באייפון או בפיירפוקס. מתקנים בהתקנה מחדש של התעודה עם קובץ השרשרת המלא (fullchain), ורוב לוחות הבקרה עושים את זה לבד.
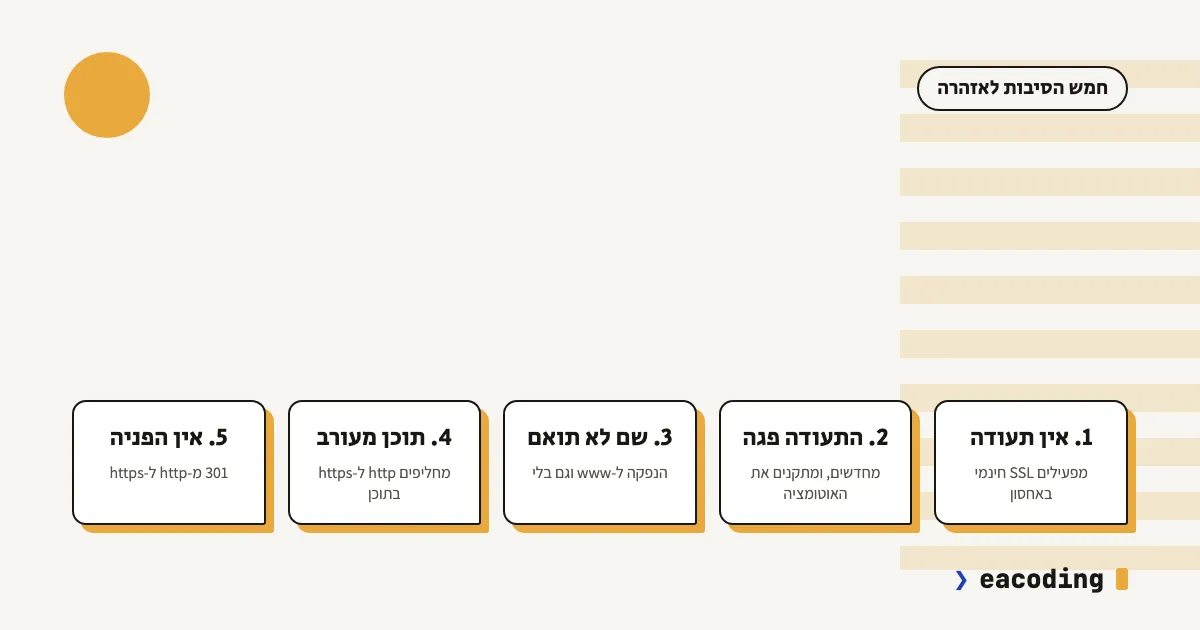
חמש הסיבות, ומה עושים עם כל אחת
1. אין תעודה בכלל
האתר חי ב-HTTP מאז שהוקם, בדרך כלל כי מי שבנה אותו לא טרח, או כי חברת האחסון דרשה פעם כסף על תעודה והחלטתם לדחות. התיקון: בלוח הבקרה של האחסון מחפשים SSL, Let's Encrypt או "תעודת אבטחה", מפעילים ומסמנים "חידוש אוטומטי". זה חינם וחד-פעמי ברוב חברות האחסון. אחסון שעדיין גובה על תעודה בסיסית בשנת 2026 הוא סיבה טובה לעבור אחסון. אחרי ההפעלה עוברים לסיבה 5, כי תעודה בלי הפניה היא חצי עבודה.
2. התעודה פגה
הייתה תעודה, היא עבדה שנים, ובבוקר אחד כולם רואים מסך אדום. הסיבה הקלאסית: החידוש האוטומטי נכשל בשקט. החידוש של Let's Encrypt מאמת שהדומיין עדיין מצביע על השרת, ואם בינתיים העברתם DNS, הוספתם Cloudflare או חסמתם משהו בחומת האש, האימות נכשל ואף אחד לא שם לב. ובמיוחד לא תקבלו על זה מייל: Let's Encrypt הפסיקה לשלוח התראות תפוגה ביוני 2025, ובכלל סומכת על אוטומציה.
התיקון המיידי: חידוש מלוח הבקרה של האחסון. התיקון האמיתי: להבין למה האוטומציה נכשלה, אחרת תחזרו לכאן בעוד 90 יום. וזה הולך להיות קריטי יותר: פורום הדפדפנים ורשויות האישור החליט באפריל 2025 לקצר את התוקף המרבי של תעודות מ-398 יום ל-200 יום ממרץ 2026, ל-100 יום ממרץ 2027, ול-47 יום ממרץ 2029. מי שמחדש ידנית פעם בשנה יגלה שהשנה נגמרת מהר.
3. התעודה רשומה על שם אחר
הדפדפן מצפין, אבל בודק גם למי התעודה שייכת. אם היא הונפקה ל-www.example.co.il בלבד והגולש נכנס ל-example.co.il, הוא מקבל את המסך האדום, ולהפך. גרסה נפוצה נוספת: דומיין חדש שמופנה לאחסון, ומה שעונה הוא תעודת ברירת המחדל של חברת האחסון, על השם שלה. התיקון: מנפיקים מחדש את התעודה כך שתכסה את שני השמות (רוב הלוחות עושים את זה אוטומטית כשמסמנים את שניהם), ומפנים הכל לגרסה אחת. גם גוגל מעדיפה כתובת אחת. אם ההנפקה ל-www נכשלת, בדקו שבכלל יש רשומת DNS ל-www; בלי רשומה אין מה לאמת. ותת-דומיינים כמו shop או app צריכים תעודה משלהם או תעודת wildcard, התעודה של הדומיין הראשי לא מכסה אותם.
4. תוכן מעורב: הדף מוצפן, חלק מהתוכן לא
זה המקרה שמבלבל הכי הרבה, כי "הרי יש לנו SSL". האתר אכן ב-HTTPS, אבל תמונה בסליידר, סרטון מוטמע, פונט או סקריפט של צ'אט עדיין מקושרים בכתובת שמתחילה ב-http. הדפדפנים המודרניים מנסים לשדרג תמונות וסרטונים כאלה ל-https בעצמם; כשהשדרוג מצליח לא תראו כלום, וכשהוא נכשל הרכיב נחסם והעמוד מסומן. סקריפטים ב-http נחסמים תמיד. התסמין הקלאסי: אתר "מאובטח" עם תמונות חסרות או ווידג'ט שלא נטען. גרסה נוספת: טופס בעמוד מוצפן ששולח לכתובת http, ואז כרום מזהיר ברגע הלחיצה על "שלח" שהמידע נשלח לא מאובטח.
התיקון בוורדפרס: קודם בודקים שבהגדרות הכלליות כתובת האתר מתחילה ב-https. אחר כך מריצים חיפוש והחלפה בבסיס הנתונים (תוסף כמו Better Search Replace, או WP-CLI למי שנוח לו), מ-http://הדומיין ל-https://הדומיין, אחרי גיבוי. מה שנשאר אחר כך הוא כמעט תמיד כתובת שהודבקה ידנית בתבנית או בווידג'ט, ואותה מוצאים דרך קונסולת המפתחים בדפדפן (F12, לשונית Console, חפשו "Mixed Content"). כרשת ביטחון אפשר להוסיף כותרת Content-Security-Policy: upgrade-insecure-requests, שמורה לדפדפן לשדרג לבד כל בקשה.
5. יש תעודה, אבל אין הפניה
הסיבה הכי שקטה: ה-HTTPS עובד מצוין, אבל מי שמגיע מקישור ישן, מכרטיס ביקור או מהקלדה ידנית, נוחת בגרסת ה-HTTP ונשאר שם. שתי גרסאות של אותו אתר, אחת מוצפנת ואחת לא. התיקון: הפניית 301 קבועה מכל כתובת http לגרסת ה-https המקבילה, ברמת השרת או בלוח הבקרה (ברוב הלוחות זה מתג בשם "Force HTTPS"). אחרי שההפניה עובדת שבועיים בלי תקלות, אפשר להוסיף כותרת HSTS שאומרת לדפדפן לא לנסות HTTP בכלל. רק דעו מה אתם מפעילים: עם HSTS, תעודה שפגה מציגה מסך אדום בלי כפתור "מתקדם", אין דרך לעקוף. זה שדרוג לאתר עם חידוש אוטומטי שעובד, ומלכודת לאתר שמחדש ידנית.
טבלת סיכום: מה רואים, מה הסיבה, איפה מתקנים
| מה הגולש רואה | הסיבה כנראה | איפה מתקנים |
|---|---|---|
| "לא מאובטח" אפור, הדף נטען רגיל | אין תעודה, או אין הפניה ל-HTTPS | לוח הבקרה של האחסון: SSL + Force HTTPS |
| מסך אדום "החיבור אינו פרטי", הודעה על תפוגה | התעודה פגה | חידוש בלוח הבקרה, ואז לבדוק למה האוטומציה נפלה |
| מסך אדום רק עם www (או רק בלי) | התעודה על שם אחד בלבד | הנפקה מחדש לשני השמות + הפניה לאחד |
| מנעול חסר בעמוד מסוים, תמונות חסרות | תוכן מעורב | חיפוש והחלפה של http בתוכן ובהגדרות |
| מאובטח כשמקלידים https, לא מאובטח מקישור | אין הפניה | הפניית 301 + HSTS |
| אתר בוויקס או בשופיפיי מציג אזהרה | חיבור הדומיין לא הושלם | לוח הבקרה של הבילדר: אימות הדומיין ו-DNS |
האם זה פוגע בגוגל?
כן, אבל לא בדרך שחושבים. HTTPS הוא אות דירוג קל משקל מאז 2014, ואתר HTTP לא נעלם מהתוצאות בגללו. הפגיעה האמיתית היא במה שקורה אחרי הקליק: גולש שמקבל שער של כרום או מסך אדום חוזר לתוצאות, והאתר שלכם קיבל ביקור שלא קרה. אם האתר ממילא לא מייצר לידים, זה אחד הדברים הראשונים לבדוק.
יש עוד נקודה שרוב בעלי העסקים לא חושבים עליה: טופס יצירת קשר בעמוד לא מוצפן שולח שם, טלפון ולפעמים תעודת זהות בטקסט גלוי ברשת. תיקון 13 לחוק הגנת הפרטיות דורש אבטחת מידע סבירה למאגר, וטופס גלוי הוא לא דוגמה טובה לזה. אחרי המעבר ל-HTTPS, הוסיפו ב-Search Console נכס חדש לכתובת ה-https, כי גוגל רואה בה אתר נפרד, אלא אם הגדרתם מראש נכס מסוג דומיין שמכסה את כל הגרסאות.
איך לא לחזור לכאן
- חידוש אוטומטי מופעל, ובדוק. לא "כנראה מופעל". פתחו את לוח הבקרה ותראו את תאריך החידוש הבא.
- ניטור חיצוני. רוב שירותי ניטור הזמינות, גם בחבילות החינמיות של חלקם, יודעים לשלוח מייל כמה ימים לפני תפוגת תעודה. דקה הגדרה, שנים של שקט.
- כל שינוי ב-DNS או באחסון מחייב בדיקה חוזרת. העברתם דומיין, הוספתם Cloudflare, החלפתם שרת: זה הרגע שבו חידושים אוטומטיים נשברים.
- דעו על שם מי התעודה והאחסון. אם את התיקון יכול לעשות רק "הבחור שבנה את האתר" שלא עונה, הבעיה שלכם גדולה יותר מתעודה, והצ'קליסט הזה יעזור.
כל אלה הם בדיוק הסוג של דברים שתחזוקת אתר אמורה לכסות, ואחת הסיבות שאני מתעקש על ניטור תעודות בכל אתר שאני אחראי עליו.
שתי מלכודות שכדאי להכיר
Cloudflare במצב "Flexible". המצב הזה מצפין בין הגולש ל-Cloudflare, אבל לא בין Cloudflare לשרת שלכם. הגולש רואה מנעול, הנתונים עוברים את חצי הדרך גלויים, וכשמוסיפים לזה הפניה ל-HTTPS בשרת מתקבלת לולאת הפניות אינסופית. בוחרים "Full (strict)" ומתקינים תעודה אמיתית בשרת.
הדף המתלונן הוא לא שלכם. לפעמים האזהרה מגיעה מבילדר, ממערכת הזמנות או מדף נחיתה של צד שלישי שמוטמע באתר. אם תיקון אחד אחר השני לא עוזר, בדקו מאיזה דומיין בדיוק מגיע התוכן הבעייתי.
אין לכם לוח בקרה? וויקס, שופיפיי ובילדרים מאוחסנים
בוויקס, בשופיפיי, ב-Elementor Cloud ובדומיהם אין "לוח בקרה של אחסון", והתעודה מונפקת ומתחדשת לבד. אם אתר כזה מציג "לא מאובטח", כמעט תמיד חיבור הדומיין לא הושלם: רשומות ה-DNS הופנו אבל הדומיין לא אומת בבילדר, או שרק אחת משתי הגרסאות (עם www ובלי) חוברה. נכנסים להגדרות הדומיין של הבילדר, משלימים את האימות, ומחכים; לפעמים זה לוקח עד יממה.
אצלכם מאובטח, אצל הלקוח אדום
קורה, ולא תמיד זו אשמת האתר:
- השעון במכשיר של הלקוח לא נכון. תעודה נבדקת מול התאריך של המכשיר; שעון שזז שנה אחורה הופך כל אתר ל"לא בטוח". נפוץ בטלפונים ישנים ובמחשבים עם סוללת גיבוי מתה.
- מכשיר ישן מאוד. אנדרואיד לפני גרסה 7.1 ווינדוס שלא עודכן שנים לא מכירים את רשויות האישור של היום, ותעודה תקינה לגמרי נראית להם זרה. אין מה לתקן באתר.
- אנטי-וירוס או רשת משרדית שמיירטים את ההצפנה. חלק מתוכנות האבטחה מכניסות תעודה משלהן באמצע, ולפעמים זה נכשל. בדקו מרשת סלולרית.
- שרשרת תעודות חסרה. המקרה היחיד ברשימה שכן אצלכם: כרום במחשב משלים לבד תעודת ביניים חסרה, אייפון ופיירפוקס לא. בדיקת Qualys מהסעיף הראשון תגלה את זה.
ואחרי שתיקנתם: האזהרה לא נעלמת אצל כולם באותו רגע. דפדפן זוכר עמודים, ו-CDN זוכר גרסאות. רענון מלא (Ctrl+Shift+R, או סגירה ופתיחה של הדפדפן בטלפון) פותר את רוב המקרים, ולמי שעבר דרך CDN שווה לנקות את המטמון שלו גם.
שורה תחתונה
"לא מאובטח" הוא כמעט תמיד אחד מחמישה דברים, כולם ניתנים לתיקון, רובם חינם, ואף אחד מהם לא מעיד על פריצה. הבדיקה לוקחת דקה, התיקון לרוב פחות משעה, והמניעה היא מתג חידוש אוטומטי ושירות ניטור. ובגרסת כרום שמגיעה החודש ללקוחות שלכם, זה כבר לא עניין קוסמטי.
האתר אדום ואתם לא מצליחים למצוא את המתג? זה בדיוק סוג הבעיה שתיקון אתרים מהיר נועד לה. כתבו לי, ונחזיר את המנעול עוד היום.
שאלות נפוצות
האם "לא מאובטח" אומר שהאתר שלי נפרץ?
לא. האזהרה מדברת על החיבור בין הגולש לאתר, לא על תוכן האתר: היא מופיעה כשהדף נטען בלי הצפנה (HTTP במקום HTTPS) או כשיש בעיה בתעודת האבטחה. אתר פרוץ נראה אחרת - הפניות לאתרים זרים, דפים שלא כתבתם, אזהרת "אתר מטעה" אדומה של גוגל.
כמה עולה תעודת SSL?
ברוב המקרים כלום. כמעט כל חברת אחסון מספקת תעודה חינמית של Let's Encrypt בלחיצה אחת מלוח הבקרה, והיא מצפינה בדיוק כמו תעודה בתשלום. תעודות בתשלום נבדלות באחריות ביטוחית ובאימות זהות הארגון, לא ברמת ההצפנה.
כל כמה זמן צריך לחדש תעודת אבטחה?
תעודות Let's Encrypt תקפות ל-90 יום ומתחדשות אוטומטית. תעודות מסחריות הונפקו עד לאחרונה ל-13 חודשים, אבל מאז מרץ 2026 התוקף המרבי ירד ל-200 יום, במרץ 2027 הוא יורד ל-100 יום, ובמרץ 2029 ל-47 יום. המסקנה: חידוש ידני הוא לא תוכנית, רק חידוש אוטומטי.
האתר מאובטח, אבל בעמוד אחד הדפדפן עדיין מתלונן. למה?
כמעט תמיד זה תוכן מעורב: העמוד עצמו ב-HTTPS, אבל תמונה, סרטון או סקריפט בתוכו עדיין מקושרים בכתובת http. הדפדפן מנסה לשדרג אותם, וכשזה לא מצליח הוא חוסם אותם ומסמן את העמוד. פותרים בהחלפת הכתובות הישנות ל-https בתוכן ובהגדרות.
עוד מהבלוג
תוסף נגישות מספיק כדי לעמוד בחוק? מה הווידג'ט עושה, ומה הוא לא יכול
תוסף נגישות צף לא הופך אתר לנגיש לפי ת"י 5568. מה הווידג'ט באמת עושה, איפה הוא נכשל, למה הוא לפעמים מזיק, ומה כן מכסה אתכם.
7 דקות קריאהאיך כותבים הצהרת נגישות לאתר? מה חובה, מה מומלץ, ותבנית מוכנה
הצהרת נגישות לפי תקנה 35: מה התקנות דורשות שיופיע בה, איפה לשים אותה, מה לא לכתוב אף פעם, ותבנית שאפשר להתאים לאתר שלכם.
7 דקות קריאהאיך מגבים אתר נכון? מה מגבים, לאן, וכל כמה זמן
גיבוי אתר שבאמת מציל: מה חייב להיכנס לגיבוי (רמז: לא רק הקבצים), לאן לא לשמור אותו, כל כמה זמן לגבות לפי סוג האתר - ואיך יודעים שהוא בכלל עובד.
6 דקות קריאה
להשיג אותי זה החלק הקל.
כמה שורות בטופס אם נוח לכם בכתב - או ישר לערוץ שאתם כבר משתמשים בו. בכל מקרה עונה לכם אני.